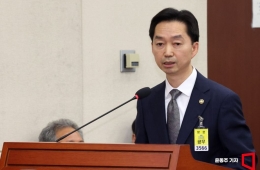
Lee Chanjin:“将与个人信息保护委员会、科学技术信息通信部及韩国互联网振兴院讨论人工智能安全改进方案,并与金融委员会协商制定”[2026国政审计]
“国家情报院、国家安保室正在梳理政府基本框架
金融领域也在研究……也请国会予以考虑”
金融监督院院长 Lee Chanjin 22日表示,将与科学技术信息通信部、个人信息保护委员会、韩国互联网振兴院等相关部门和机构进行讨论,并与金融委员会协商,制定人工智能相关金融安全的根本性改进方案。

当天,在国会政务委员会对金融委员会、金融监督院等机构进行的国政审计上,共同民主党议员 Son Myeongsu指出,银行安全程序安装得越多,安全反而越令人担忧。Lee院长对此作出上述答复。
据Son议员介绍,19家银行中仍有9家要求客户必须安装安全程序,但黑客反而在滥用这些安全程序。银行使用的认证程序“AnySign”被报告存在10项安全漏洞;名为“IPinside”的程序则在7台相关服务器上发现了22项安全漏洞。与此相反,美国金融监管部门明确规定,应停用或删除不必要的程序。
对于Son议员提出的“上次国政审计时曾要求从设计阶段起,从根本上重新构建人工智能相关安全体系,目前进展如何”这一问题,Lee院长答道:“我们正在研究上次对相关机构进行审计时您提到的内容。”他还表示:“从整体上看,政府的基本步骤似乎是在国家情报院和国家安保室层面,已经在一定程度上建立了人工智能安全体系。”
他补充说:“我们会在政府基本体系框架内寻找金融领域能够采取的措施,也请各位议员告知议员方面能够采取的措施。”他还表示:“我们将与个人信息保护委员会、科学技术信息通信部、韩国互联网振兴院等相关机构讨论这些措施如何在实际工作中落地,并与金融委员会协商后加以梳理。”
本报道由人工智能(AI)翻译技术生成。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。