[独家]年年安全检查却漏掉黑客攻击目标…监管部门任由金融机构“自行选定”,出事后才“亡羊补牢”
[漏洞百出的金融安全]②
每年检查一次,检查对象却由金融机构自行确定
黑客盯上的外部接入点成定期检查“盲区”
监管部门收到报告仍未发现漏检资产
事故发生后才推动扩大检查范围、缩短检查周期
包括主要商业银行在内的多家金融公司接连遭到利用人工智能实施的黑客攻击。经查,成为攻击目标的对外接口等大部分信息技术资产,此前并未纳入金融公司的定期安全检查范围。这暴露出制度漏洞:金融监管部门虽然要求每年开展漏洞检查,却将检查对象交由金融公司“自行选定”。直到事故发生后,金融监管部门才意识到这一管理空白,随后着手完善制度,拟将此前排除在定期检查范围之外的对外接口等信息技术资产广泛纳入检查范围。

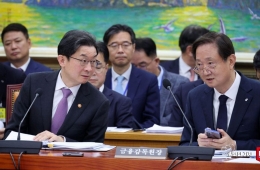
金融委员会主席Lee Eokwon(左)与金融监督院院长Lee Chanjin出席此前2月在国会举行的政务委员会全体会议,并进行交谈。2026年2月5日,记者Kim Hyunmin摄
View original image据阿视亚经济6日综合采访获悉,金融监管部门已发现,近期针对金融行业的黑客攻击所瞄准的对外接口中,相当一部分此前并未纳入金融公司定期开展的漏洞分析与评估范围。
自9月27日起,KB国民银行·新韩银行·韩亚银行·BNK釜山银行,以及Yegaram储蓄银行·Welcome储蓄银行、现代资本等接连确认发生系统入侵和信息泄露事故。各金融公司的受影响记录数量从数十条到约4万条不等。攻击并未主要针对处理核心金融交易的计算机网络,而是集中于贷款招揽人员或员工使用的系统等管理相对薄弱的对外接口。
金融监管部门一名相关人士表示:“目前的机制是由金融公司自行判断安全漏洞检查对象。此次事故让我们认识到了这一机制存在的问题,目前正在研究具体的制度改进方案,包括修订《电子金融监督规定》等。”
现行《电子金融交易法》要求金融公司对“电子金融基础设施”开展漏洞分析与评估,并向金融委员会报告结果。根据相关法律法规,总资产达到2万亿韩元以上、常雇员工达到300人以上等达到一定规模的金融公司,每年至少须开展一次漏洞检查。
问题在于,金融公司持有的全部信息技术资产并不会自动纳入检查范围。相关规定将电子金融基础设施界定为用于电子金融交易的信息处理系统和信息通信网络等,但并未具体明确各类信息技术资产应纳入到何种程度。因此,金融公司一直自行识别信息技术资产,再判断其是否属于电子金融基础设施,以此确定检查范围。
此次黑客攻击正是利用了这一制度漏洞。对外接口或业务部门单独建设、运营的系统等信息技术资产,相较于核心计算机网络,在安全管理中的优先级较低,因而被排除在定期检查范围之外。当这些“薄弱环节”成为攻击目标时,制度盲区也随之暴露。黑客集中瞄准的并非核心金融交易系统,而是与外部网络相连的“隔离区”。新韩银行面向贷款招揽人员的查询服务、国民银行面向员工的移动办公支持系统、韩亚银行的业务支持系统等,都是典型案例。9月发生的Toss Payments黑客攻击事件,同样以连接签约商户的对外接口作为首要攻击目标,攻击方式与此次事件相似。

一名金融业人士表示:“对于业务部门单独开发并运营的系统,有时连安全负责部门也可能无法准确掌握相关资产是否存在及其运行状况。若要将全部信息技术资产纳入漏洞分析与评估范围,需要投入大量资金和人力,因此一直沿用以既有管理资产为中心开展检查的惯例,相对不受关注的资产可能就被遗漏了。”
金融监管部门的管理与监督也受到质疑。监管部门将检查范围的判断交给金融公司,却未能有效审查这一范围是否适当。金融公司完成漏洞分析与评估后,须向金融监管部门报告评估事由、对象、期间、结果及整改措施落实计划等。金融监督院对相关报告进行分析后提交金融委员会,必要时由金融委员会要求改进和补充。但由于监管工作以金融公司自行确定的检查对象为基础,最初未被纳入检查范围的信息技术资产,也未能进入金融监管部门的管理视野。
金融监管部门计划以此次事故为契机,将对外接口等此前处于管理盲区的信息技术资产纳入定期评估范围,并完善长期高度依赖金融公司自行判断的对象选定标准。同时,监管部门还将缩短目前每年一次的漏洞分析与评估周期,并研究引入强制履行罚款制度,以提高根据评估结果采取整改措施的实效性。
金融监管部门一名相关人士强调:“金融公司的信息技术资产数量庞大,近期随着非面对面金融服务的扩大,其规模也在持续增长。我们认为有必要更加严格地管理全部信息技术资产,将尽快制定相关措施。”
另一个受到指出的问题是,尽管金融公司的网络隔离监管已放宽,利用人工智能开展漏洞检查的工作却并未如预期般积极推进。
随着利用人工智能实施的安全威胁不断蔓延,金融监管部门本着“用人工智能防御人工智能”的思路,放宽网络隔离监管,允许金融公司将生成式人工智能用于安全防护。首批10家机构自今年6月起暂时适用监管放宽措施。金融监管部门要求这些金融公司利用人工智能检查漏洞,并报告过程中发现的安全风险等。然而,由于人工智能安全检查未能达到预期活跃程度,据悉,金融监督院近期已要求各金融公司提交是否使用人工智能、应用对象服务、所用程序以及发现的漏洞等信息。

一名金融业人士表示:“既然放宽了网络隔离限制,就有必要利用人工智能提前发现并修复漏洞。金融监管部门也在督促金融公司加快将人工智能用于安全防护。”
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。