针对近期金融业接连发生的黑客攻击事件,调查发现,同一攻击者的互联网协议地址出现在多家银行遭受的攻击中。
据金融监管部门4日消息,在新韩银行、KB国民银行、韩亚银行、BNK釜山银行、Yegaram储蓄银行、Welcome储蓄银行及现代资本等7家公司的网络入侵事件中,多处发现了同一攻击者的互联网协议地址。调查显示,攻击者通过不断更换互联网协议地址持续发动攻击。

尤其是,攻击者疑似在攻击过程中利用人工智能工具,对多家金融机构发动了大规模自动化攻击。
新韩银行向国会提交的资料显示,在该行遭遇的黑客攻击事件中,攻击者使用了来自韩国、美国、日本、中国香港、新加坡、越南、泰国、英国等多个国家和地区的互联网协议地址。
金融监管部门将黑客攻击事件分为三类,要求分类应对。针对信息查询服务,调查发现,部分服务在开发时允许用户未经身份验证即可查询贷款申请记录或企业代表信息。因此,监管部门要求全面排查缺少身份验证程序的服务,修复漏洞或停止提供相关服务。
针对员工业务支持服务,调查发现,由于缺少移动终端访问控制,或未修复可导致未经授权访问的网页漏洞,相关信息遭到窃取。监管部门要求今后加强访问控制,仅允许预先登记的终端接入,并改进存在漏洞的网页服务。针对官网服务,监管部门认为,黑客利用已知安全漏洞植入恶意代码,窃取了包含客户信息的日志文件,并要求通过修复漏洞或停止相关服务等措施加强安全管控。
金融监管部门计划对发生事故的公司开展现场检查,并根据检查结果通报薄弱环节及整改案例,防止类似事件再次发生。
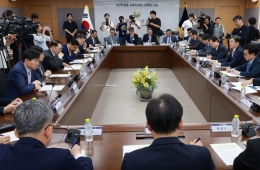
此外,自黑客攻击事件发生以来,截至当天,金融监管部门已召开3次紧急情况应对会议。在当天的会议上,监管部门召集全金融行业的会长及金融公司高管,讨论应对方案。
金融委员会委员长Lee Eokwon表示:“当前,整个金融行业必须严肃认识形势,保持最高程度的警惕。”他敦促各方开展全面的安全检查,并落实消费者保护措施。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。