Lee Eokwon要求金融业遭黑客攻击后全面排查对外暴露的IT资产:“严惩类似事故”
召开全金融业紧急检查会议,院长Lee Chanjin等出席
要求全面检查外部接入点、身份认证及访问控制等
同时要求原则上阻断不必要的外部访问
近期,包括主要商业银行在内的多家金融公司遭到利用人工智能实施的黑客攻击,韩国金融委员会委员长Lee Eokwon要求整个金融业从根本上重新审查信息安全体系。他要求全面排查暴露在外部的信息技术资产和服务,原则上阻断业务非必需的外部访问。对于已共享攻击信息和事故案例却未采取适当措施、导致类似安全事件再次发生的情况,金融监管部门将严肃处理。

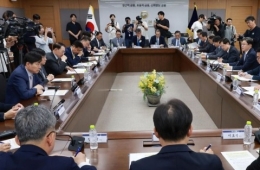
Lee Eokwon于4日下午在首尔政府办公大楼主持召开“全金融业紧急检查会议”,讨论应对近期金融业网络入侵威胁,并作出上述表态。金融监督院院长Lee Chanjin、金融安全院院长Park Sangwon、各金融行业协会会长、商业银行行长等主要金融公司相关人士出席会议。科学技术信息通信部、个人信息保护委员会和警察厅也参加会议,决定检查跨部门应对体系,并加强协作。
金融监管部门开展紧急检查,是因为近期接连发现针对主要金融公司的网络攻击迹象。金融监管部门自9月30日接到新韩银行安全事件报告当天起便启动现场调查,核实事件原因及受损范围。对于此后其他金融公司提交的入侵报告,监管部门也正在开展调查。
金融监管部门首先要求整个金融业全面重新检查对外连接点及入侵活动检测体系,完整掌握暴露在外部的信息技术资产和服务,并核查安全漏洞、身份认证与访问控制、入侵活动检测体系等。除银行、信用卡公司外,互助金融机构、储蓄银行、保险公司、证券公司、金融科技公司等中小型金融机构也须迅速完成自查,并向金融委员会和金融监督院报告结果。
监管部门还要求检查此前共享的攻击来源互联网协议地址、攻击手法及入侵尝试记录等是否已妥善纳入各金融公司的检测与拦截体系。若已共享攻击信息和事故案例,相关机构却疏于开展必要检查与应对,导致类似事件发生,金融监管部门将依据相关法律法规严肃处理。
对外连接点的管控也将加强。金融公司不仅要检查面向客户的服务,还须完整识别并检查员工因业务需要使用的对外连接点及系统访问路径。除提供服务或开展业务所必需的情况外,原则上应阻断外部访问;即便确有必要,也须将访问权限和可查询信息控制在最低限度。
尤其是贷款招揽人员、受托企业等外部人员及员工使用的系统,因被指与近期安全事件的起因有关,也须接受重点检查。金融公司应避免不必要地存储、查询个人信用信息,并核查是否存在遗漏身份认证程序或可绕过认证的访问路径等问题。
防范消费者损失的措施也将加强。发生安全事件的金融公司须迅速查明信息泄露范围及消费者遭受损失的可能性,立即采取措施,防止进一步的信息泄露或财产损失。若确认存在损失,须向消费者告知相关情况,并开展损害救济与赔偿。同时,还将加强异常金融交易检测和消费者风险提示,防范语音钓鱼、短信钓鱼等次生危害。
此外,金融监管部门计划扩大金融公司与相关机构之间的威胁信息共享。近期事件中确认的攻击来源互联网协议地址、攻击手法和入侵尝试记录等将迅速共享,供各金融公司立即用于检测与拦截。监管部门还将加强与科学技术信息通信部、个人信息保护委员会、警察厅等相关部门的协作,并扩大与其他行业的威胁信息共享。
利用人工智能推动安全体系转型的步伐预计也将加快。金融监管部门强调,目前正在推进紧急放宽网络隔离监管规定、研究全面解除相关限制等措施,并要求金融业转向“以人工智能防御人工智能攻击”的人工智能安全体系。
Lee Eokwon表示:“一家金融公司的安全漏洞演变为整个金融业风险的可能性也在上升。整个金融业应以此次事件为契机,以高度的责任感和最高水平的警惕性,从根本上重新审查信息安全体系,将安全水平提升一个台阶。”他还表示:“我们将通过调查事件原因,迅速、明确地查明入侵威胁的实质,并对消费者保护措施是否得到切实落实进行细致指导和监督。”他强调,还将分析安全事件的类型与损害情况,推进必要的制度改进。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。