攻击服务器发现中文控制台痕迹
"尚未确认是否实际使用"
金融委员会要求银行及信用卡行业开展紧急检查
新韩银行、KB国民银行等金融机构接连发生黑客攻击事件,相关迹象显示,攻击者可能使用了基于人工智能的自动化工具。金融监管部门已要求银行业和信用卡行业开展安全自查,并着手调查事件原因及攻击手法。

据安全行业2日消息,在疑似针对新韩银行的攻击服务器网页上,发现了意为“人工智能自主渗透测试控制台”的中文字符串。这一线索与基于大语言模型的开源渗透测试系统“ARTEX AI”有关,但尚未确认实际黑客攻击是否使用了该工具。
ARTEX AI是一款旨在自动完成信息收集、漏洞探测及攻击路径规划等任务的工具。尽管其开发目的是开展安全检查,但业内担忧,若被攻击者滥用,可能成为提高网络攻击自动化程度和效率的手段。
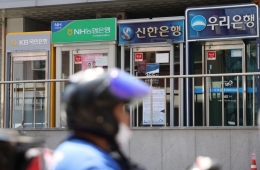
近期,金融业已确认新韩银行、KB国民银行、韩亚银行、BNK釜山银行等发生信息泄露或遭遇黑客攻击企图。新韩银行面向贷款招揽人员的专用服务遭到攻击,攻击者绕过身份验证流程,导致约2.5万名客户的信息泄露。KB国民银行面向员工的移动办公支持系统也遭外部入侵,导致119名客户的个人信息泄露。
当天,韩亚银行的业务支持系统遭到异常访问,导致89名客户的信息泄露。同日,BNK釜山银行发现11名外包开发人员的个人信息疑似遭到泄露。据悉,友利银行和NH农协银行也遭遇了黑客攻击,但未发生信息泄露。
金融委员会当天也召开了由事务处长Shin Jinchang主持的金融业紧急应对会议,通报了近期信息泄露事件以及攻击类型、手法。Shin Jinchang要求银行业和信用卡行业对所有暴露于外部的计算机系统开展自查。
金融机构须检查暴露于外部的信息技术资产及服务、安全漏洞、访问控制状况等。金融监管部门计划与相关机构共享攻击所使用的互联网协议地址及入侵企图记录等信息,并要求金融机构迅速提交自查结果。
金融委员会、金融监督院和金融安全院已向新韩银行、KB国民银行、韩亚银行、BNK釜山银行等4家报告安全事件的机构派遣现场调查人员。监管部门计划分析攻击原因和手法,并制定制度改进方案。
Shin Jinchang表示:“我们将密切监测针对金融业的入侵企图,及时共享威胁信息,并加强协作。”他还表示:“将彻底分析安全事件的原因和攻击手法,迅速制定制度改进方案。”
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。