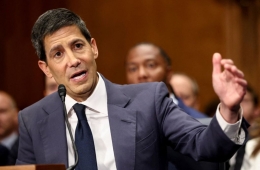
NVIDIA首席执行官Jensen Huang:“网络安全是人工智能的下一个主要应用领域”
人工智能安全始于“认证”……基于Web3的身份、权限与责任管理兴起

随着人工智能(AI)从回答人类问题的工具,进化为能够自行判断和行动的“智能体人工智能(Agentic AI)”,人工智能产业的核心议题也正从“性能”转向“安全”。
近期,全球人工智能行业出现了罕见的一幕。Anthropic首席执行官Dario Amodei提出,应调节人工智能能力的发展速度,为技术安全装置和制度化管理体系争取同步跟进的时间;竞争对手OpenAI首席执行官Sam Altman和Elon Musk也公开表示认同。Amodei还提议,由外部独立评估机构持续验证主要人工智能企业的系统。
此前,Anthropic研究员Jacob Coxon在离职时也警告称,人工智能开发竞争越是加速,安全措施就越可能被置于次要位置。随着人工智能可能通过“递归式自我改进”加速人工智能开发本身的可能性被提出,人们对于人工智能发展速度与管控能力之间差距的担忧也在加剧。
归根结底,争论焦点正从“是否应停止开发人工智能”,转向“应赋予人工智能多大自主权,以及应如何对其进行安全管控”。智能体人工智能不同于现有的生成式人工智能。它不止于回答问题,还能接入企业系统查询数据、跨多个应用程序自行判断并执行任务。这意味着人工智能正从“提供答案的工具”转变为“执行工作的主体”。
这一变化也催生了新的安全市场。NVIDIA首席执行官Jensen Huang近日在高盛科技大会上,将网络安全列为人工智能的下一个主要应用领域。随着人工智能实现编码自动化,用于发现漏洞的攻击与用于阻止攻击的防御也将转向以人工智能为中心,预计网络安全领域对人工智能的需求将持续增长。
随着人工智能成为攻击和防御的主体,安全的范围也在扩大。未来不仅要防范外部攻击,还必须识别和管控“该人工智能是谁”“获得了谁授予的权限”“可访问至何种范围”以及“实施过哪些行为”。
如同人需要身份证明和访问权限一样,人工智能代理也开始需要可验证的数字身份及权限体系。智能体人工智能时代的核心,最终不在于消除自主性,而在于允许必要范围内的自主性,同时清晰管理其边界,实现“受控自主性”。
在这一领域,行业正关注RaonSecure的技术组合。RaonSecure计划在本月底举行的“SecuUp研讨会”上,发布五大智能体人工智能安全解决方案,覆盖人工智能代理身份与权限管理、危险行为管控,以及利用人工智能进行安全威胁检测与应对等领域。
另一个支柱是基于区块链的去中心化身份认证。若人工智能代理代替人类执行任务或与其他系统交互,验证“该人工智能是谁”以及“被委托了哪些权限”的体系将变得至关重要。RaonSecure通过建设移动驾驶证、移动公务员证、国家功勋登记证等国家移动身份证,积累了数字身份技术和应用案例。
将其拓展至人工智能领域后,便可为人工智能代理赋予可验证身份,并将其用作确认由谁委托了何种权限的基础。
RaonSecure的差异化优势不仅在于分别拥有人工智能安全和数字身份技术,更在于能够将其连接为“身份确认、权限授予、行为管控、责任追溯”的一体化流程。
去中心化身份认证用于证明“该人工智能是谁”,权限管理技术用于决定“能够做什么”,智能体人工智能安全则用于管控“实际上正在做什么”。在这一过程中,区块链、去中心化身份认证等Web3基础技术可作为验证人工智能身份、权限委托及执行记录的可信基础设施。
随着人工智能承担更多任务并获得更广泛的权限,竞争标准很可能将超越“人工智能有多聪明”,转向“人工智能有多值得信赖、能否放心委托工作”。用于识别人工智能代理、授予权限并管控其行为的“可信基础设施”也将愈发重要。
这正是同时拥有智能体人工智能安全及Web3数字身份技术的RaonSecure,将人工智能时代的“数字可信基础设施”市场瞄准为新增长引擎的原因。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。