最高法院:个人信息虽泄露,若无“精神损失”企业可免责赔偿[Choi Seokjin的法律与商业]
确立法律上“法定损害赔偿”解释标准
提出精神损失认定的七项标准
酷澎、DUO、Tving等案件一审进行中
在企业对个人信息泄露事故的责任及赔偿范围方面,最值得关注的判决是韩国大法院于2025年12月作出的2023Da311184判决。
在该判决中,韩国大法院针对《个人信息保护法》中即使受害者无需具体证明实际损失金额也可请求赔偿的“法定损害赔偿”制度,确立了如下原则:“若企业能够证明‘信息主体未遭受需以精神损害赔偿予以补偿的精神损害’,即可免除赔偿责任。”

该案源于2021年9月的一起黑客攻击事件。提供报告、论文、自我介绍书及考试资料等交易中介服务的在线知识交易平台“Happy Campus”,共有40.3298万名会员的电子邮箱地址、密码等个人信息遭泄露。受害者之一Yoo某向“Happy Campus”运营商AgentSoft提起诉讼,依据《个人信息保护法》请求支付30万韩元法定损害赔偿金(精神损害赔偿)及逾期利息。
在该案中,一审和二审法院认定公司存在关闭网络应用防火墙、未能正常侦测和拦截黑客攻击等过失,但基于以下理由驳回了Yoo某的请求:密码已事先采取加密措施;仅凭电子邮箱地址泄露,难以断定信息主体已面临具体且可预见的风险;没有证据证明被黑客获取的个人信息已被传递给第三方,或已向公众及第三方扩散;事故发生后,被告公司立即向个人信息保护委员会及网络侦查部门等申报事故,查明事故原因并封锁非法访问路径,同时向原告发送黑客攻击通知书,告知受害事实并要求修改密码。
韩国大法院维持下级法院上述结论,同时表示:“在适用于小额案件的法律法规解释方面,如大法院判例尚不明确,且适用该法规的大量案件正由下级法院审理等存在特殊情形,即使不具备小额案件上诉要件,鉴于统一法律解释属于大法院的本质职能,仍可就实体法的解释与适用作出判断。”大法院并据此提出了《个人信息保护法》损害赔偿规定的解释标准。
当时,大法院指出,与《个人信息保护法》第39条第1款关于损害赔偿责任的规定不同,同法第39条之二第1款“法定损害赔偿请求”将信息主体的“损害”排除在请求要件之外,其立法宗旨在于:在个人信息被广泛处理已成常态的现代社会中,如发生个人信息泄露等法益受侵害的情形,即使难以证明损害,也能使信息主体获得个人信息处理者在一定限额内支付的法定赔偿金,从而让受害者更容易获得权利救济。
不过,大法院判定:“该制度并非旨在将损害赔偿义务扩大至明显未发生损害的情形。因此,个人信息处理者可以通过主张并证明信息主体未遭受需以精神损害赔偿予以补偿的精神损害,而免除法定损害赔偿责任。”
同时,大法院提出以下7项标准,用以判断信息主体是否遭受需以精神损害赔偿予以补偿的精神损害:泄露个人信息的种类和性质;因个人信息泄露而识别信息主体的可能性是否产生;第三方是否阅览泄露的个人信息,或未来是否存在被阅览的可能性;泄露个人信息的扩散范围;个人信息泄露是否导致进一步侵害法益的可能性;个人信息处理者的个人信息管理状况及信息泄露经过;为防止因个人信息泄露造成损害发生和扩散而采取措施的具体内容等。
另一方面,在SK电讯黑客攻击事件中,约2324万名用户的SIM卡信息等遭泄露。3起每名受害者索赔50万韩元的共同诉讼已被合并审理,并于2026年3月举行首次庭审。当时,围绕“线上授权委托书”的效力,近1.59万名原告是否得到特定成为争议焦点。
在Coupang约3367万名用户个人信息泄露事件中,自2025年12月首次提交起诉状后,截至近期已有多份起诉状递交至法院,一审审理正在进行。此外,婚恋信息服务企业DUO约43万人的居民身份证号码、婚姻经历等个人信息遭泄露一案中,46名受害者已于2026年5月提起共同诉讼,每人索赔100万韩元。
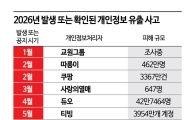
关于Tving黑客攻击事件,包括已提交14万份起诉状的Jihyang律师事务所在内,多家律所正推进共同诉讼;Gangnam Unni事件则由YK律师事务所招募受害者原告团。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。