“处理个人信息的企业……应制定事故应对手册并开展模拟演练”[Choi Seokjin的法律与商业]
个人信息泄露受害者
参与共同诉讼原告团是最佳选择
也可利用个人信息保护委员会纠纷调解程序
处理个人信息的企业
持续确保预算和组织资源必不可少
应定期开展外部合规审查
自11日起实施“泄露可能性通知制度”
随着引入惩罚性罚款制度
罚款上限大幅提高
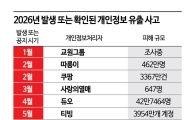
9月4日,韩国最大美容·医疗信息平台“江南姐姐”发生约22万名用户个人信息泄露事件。该应用可供用户比较各家医院从整形手术到皮肤护理项目的价格与评价,因此据悉,除姓名、联系方式等一般个人信息外,咨询内容及治疗前后照片也遭泄露,引发外界对二次伤害的高度担忧。
类似时期,HYBE旗下粉丝社区平台Weverse也有约42万条账户信息泄露;今年5月,在线视频服务TVING遭黑客攻击,约3954万个账户的信息遭泄露。

针对不断发生的大规模个人信息泄露事件,企业在处理个人信息时以及作为信息主体的客户应注意哪些事项、为防范事故需要采取何种对策,记者采访了太平洋律师事务所两位专家——律师Kang Taeuk(司法研修院第31期)和Lee Ganghye(第2届律师资格考试)。
曾任法官的Kang律师,是个人信息领域顶尖专家,曾于2020年获全球法律专业媒体ALM主办的The Asia Legal Awards评选为亚洲唯一的“年度数据隐私律师”。他曾担任个人信息保护委员会《个人信息保护法》修订研究委员、制度创新咨询团委员及个人信息处理方针评估委员,目前担任个人信息保护委员会咨询律师,以及科学技术信息通信部高影响人工智能专家委员。
Lee律师曾任职于LG电子,后加入太平洋律师事务所。其因在个人信息保护领域作出的贡献,于2024年获得个人信息保护委员会主席表彰;此外还获评《中央日报》最佳律师及Legal Times新星律师,是备受关注的企业法律服务市场新一代领军人物,也是个人信息保护与信息技术领域专家。
-大规模客户个人信息泄露事故不断发生。原因何在?
▲Kang=最大的原因或许在于,线上和移动服务的使用已不止于日常化,更扩展至成为生活中不可或缺的一部分。与所有数据实现数字化、并以可在网上轻易复制的形式存储相比,对这些数据的管理体系升级及相关认知水平仍未跟上。短期来看,随着人工智能技术迅猛发展,过去难以发现的安全漏洞更容易被发现并遭黑客利用,但与之相应的安全防护能力尚未得到充分升级,这也是原因之一。
-相关判例呈现何种趋势?
▲Kang=过去,法院对于大规模客户个人信息泄露事件,较多情况下并不认定遭黑客攻击企业应承担责任。原因固然多种多样,但黑客攻击事件本身当时并不多发,因此难以追究企业未充分采取安全措施的一般过失责任,或许也是原因之一。随着大规模泄露损害持续发生,监管机构的罚款处罚也日益加重,企业被要求承担更严格责任的趋势正在显现。不过,与韩国近期趋势相比,海外尚未确认出现同样趋势,这一点存在一定差异。

-法院认定的赔偿金额为何每人仅有数十万韩元?
▲Kang=仅从每人的损失金额来看,与法院此前认定其他多种类型损害应承担责任的案例相比,我并不认为该金额特别偏低。尤其考虑到上述金额大多针对未实际发生二次伤害、仅因信息泄露本身而产生的精神损害,便更是如此。
-2025年年底,最高法院就个人信息泄露损害赔偿作出了一项重要判决。
▲Kang=最高法院此前针对《个人信息保护法》第39条之二规定的法定损害赔偿制度,并没有太多先例。过去一直有人主张,发生个人信息泄露事件时,只要信息主体证明发生了泄露事故,个人信息处理者就应承担损害赔偿责任。本案中,最高法院指出,即使属于承担法定损害赔偿责任的情形,原告即信息主体无须具体主张和证明损害已经发生;但如果被告主张不存在损害,法院则应审理被告该项主张是否得到主张和证明。
该判决明确,如明显不存在损害,个人信息处理者可以证明信息主体未遭受应以精神损害赔偿金进行补偿的精神损害,从而免责。此外,该判决还提出了判断个人信息泄露事故造成何种损害的标准,具有重大意义。尤其值得注意的是,最高法院还认定,二审法院依照其提出的标准得出不存在损害的结论具有正当性。
-遭遇个人信息泄露的受害者应如何应对?
▲Lee=从遭受泄露损失的信息主体个人角度来看,加入共同诉讼原告团,类似于团购式维权,可能几乎是唯一的手段。个人当然也可以单独提起诉讼,但须考虑投入的成本和时间;正如最高法院判决所确认的,还需应对被告提出的“不存在损害”主张,因此这并非易于选择的应对方式。此外,也可以利用个人信息保护委员会的争议调解程序。
-日常管理个人信息时应注意哪些事项?
▲Kang=有必要养成定期更换密码的习惯。提供个人信息时,应仔细确认同意书等文件中记载的告知事项。根据《个人信息保护法》,通常会设置多个同意选项,因此应仔细查看每一项同意的具体原因。此外,为防范含有勒索软件等内容的垃圾邮件,点击邮件或按下同意按钮时不可机械操作,应养成始终认真确认发件人及邮件内容的习惯。
▲Lee=此外,使用个人电脑后应养成务必关机的习惯。信息技术专业人员经常在周末或节假日工作,此时尤其应注意避免安全政策有所松懈。

-处理个人信息的企业需要采取哪些事前措施?
▲Kang=从企业角度而言,需落实法律要求的安全保障措施。信息安全是需要持续管理的领域,因此不能仅进行一次性投资,而应持续确保预算和组织配置;为管理客户个人信息,还有必要定期开展外部合规审查等工作。
▲Lee=一旦发生事故,企业可能陷入十分混乱且难以立即应对的局面。为减少这种混乱并作出适当应对,建议事先制定事故应对手册,并开展模拟演练。
-发生泄露事故时,企业首先应采取什么措施?
▲Lee=首先,最重要的是掌握事故的规模和严重性。随后,应根据公司事先制定的内部管理计划及泄露事故应对手册,组建专项工作组,并尽可能缩短报告流程等。最重要的是,应尽快采取措施解决安全问题。同时,应尽可能迅速、明确地掌握事故情况并做好应对准备,并坦诚向客户告知应对方案,使客户能够采取防范措施,这同样十分重要。
-企业对受损客户主动进行补偿,会影响后续诉讼吗?
▲Lee=企业主动补偿十分必要。无论实际诉讼中应向受损客户赔偿多少金额,从保护客户的政策层面来看也极为重要。此外,这类补偿方案意味着客户实际上已获得补偿,因此法院在损害赔偿诉讼中计算赔偿金额时,也很可能予以积极考虑。

-近期修订的个人信息保护法规中,有哪些内容必须了解?
▲Lee=今年3月修法时引入了“泄露可能性通知制度”。自11日起,个人信息处理者不仅在得知个人信息已经泄露时,在得知存在泄露可能性时,也须在特定情况下向所有可能受影响的信息主体通知可能泄露的个人信息类别、疑似或确认发生泄露的时间节点及其经过等。个人信息泄露的惩罚性罚款制度也已出台,对于重复发生或因故意、重大过失导致的个人信息泄露,罚款上限已由原先不超过总营业额的3%,大幅提高至不超过总营业额的10%。此外,近期修法新设人工智能特别规定,自2027年3月9日起,为开发人工智能技术,在满足一定条件的情况下,个人信息处理者经保护委员会审议、表决后,可将合法收集的个人信息用于原始收集目的以外的用途。
-对于个人信息泄露事故,政府应推进哪些政策,或国会需要进行哪些立法?
▲Kang=对个人信息泄露事故实施制裁固然重要,但更重要的或许是建立预防体系,包括激励事前投资、强化安全措施、构建人力和治理体系等。进一步而言,强化首席执行官或个人信息保护负责人的责任也很重要,但更需要制定更多政策,激励企业增加投资并主动加强安全措施。此外,事故发生后的责任问题固然重要,但营造让负责个人信息保护的组织、负责人及团队成员能够对自身工作感到自豪,并全力投入事故应对的工作环境,同样十分重要。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。