发布向预防为中心的个人信息管理体系转型方案
根据个人信息规模、敏感度等实施差异化管理
扩大信息安全公示…提供罚款减免等激励措施
今年下半年起,将根据个人信息泄露风险水平,正式推进定制化事前检查。为扩大企业在信息安全方面的投入,信息安全公示也将同步扩充。
个人信息保护委员会表示,22日在经济部长会议上发布了《向预防为中心的个人信息管理体系转型方案》。这是个人信息委员会本月12日向国务会议报告的方案的后续举措,旨在在个人信息侵害事故发生之前,预先管理风险因素,转向以预防为中心的保护体系。

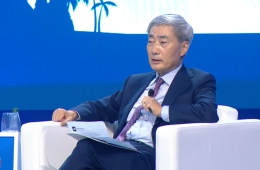
个人信息保护委员会委员长 Song Gyeonghui 25日在首尔钟路区政府首尔办公大楼举行的第5次全体会议上出席并发表讲话。2026年3月25日 记者 Jo Yongjun
View original image政府计划根据风险水平强化检查和管理,引导各方提前落实安全措施。同时,通过扩大保护性投资、激活个人信息保护生态和营造信任文化,进一步夯实个人信息保护基础。
首先,将运行基于风险度的预防管理体系。综合考虑个人信息处理规模、敏感度及各行业特性,将个人信息处理领域划分为高、中、低风险群,实施差异化检查和管理。针对高风险群,将通过定期和不定期检查,了解内部控制运行情况。今年将重点围绕平台、金融机构、公共机构、教育科技、疗养医院等领域开展实态检查。
对于非高风险领域,政府将引导其实施个人信息影响评估、遵守“以个人信息保护为中心的设计原则(PbD)”等。通过提供自查工具和咨询服务,支持个人信息处理者确保达到基本保护水平。必要时,由相关部门与个人信息委员会联合开展检查。通过由主要相关部门参与的全政府政策协商机制,各部门将共享本部门主管领域的个人信息管理现状及风险化解方案,并加强协作。
此外,还将通过分析个人信息处理现状和风险因素,制定基础风险地图,并用于选择检查对象。政府还将运行政企间个人信息威胁预警联络体系。鉴于从9月起将引入个人信息保护责任人(CPO)指定申报制,政府将与CPO协商会等协会、团体加强合作,运营传播最新威胁信息的热线,并推动对类似事故开展事前应对。
为引导企业加大信息安全投入,政府也将扩大信息安全公示。在现有信息安全公示项目中,将引导企业公开新增的保护措施明细、CPO内部控制流程等内容。若通过公示确认企业实施了额外保护措施,将给予包括减轻罚款在内的激励。对于中小和微型经营者的轻微违法行为,将通过技术支持等方式督促其整改,并相应减少处罚。
政府还将对物联网(IoT)设备和人工智能代理等新技术领域开展前瞻性检查。安全性保障措施标准也将基于风险分析进行中长期修订,使个人信息处理者可以自主决定是否适用安全措施及其适用水平的差异化。
Pbd同样将被制度化。PbD是指从服务策划、设计、开发阶段起,就将个人信息保护作为默认设置加以体现。迄今为止,仅对互联网协议(IP)摄像头和扫地机器人等部分产品实施PbD认证制度。为推广PbD原则,政府将在修订《个人信息保护法》的同时,普及PbD指南和优秀案例,并计划在信息安全管理体系(ISMS-P)认证等既有评估、认证标准中纳入PbD原则。
同时,将强化对集中处理海量个人信息的软件即服务(SaaS)、云服务、专业受托方等整个供应链的管理,并推进为防止个人信息泄露和滥用而开展的预防型个人信息保护增强技术(PET)研究开发(R&D)以及专业人才培养。除此之外,还将扩大面向儿童、青少年和弱势群体的教育,检查“暗黑模式”等惯例,推动个人信息保护在日常生活中落地生根,使公众切实感受到变化。
个人信息委员会委员长 Song Gyeonghui 表示,将与有关部门协作,持续检查重点领域的个人信息处理现状和薄弱环节,逐步建立与风险水平相匹配的预防为中心的管理体系。
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。