Joincheol议员提出“日志记录强制化”法案
侵害事故发生时立即保全关键日志
强化原因分析与责任认定体系

在近期大规模黑客攻击和个人信息泄露事故接连发生的背景下,强化作为侵害事故发生时查明原因和防止损害扩大的核心依据——日志记录管理体系的立法工作正在推进。其宗旨是在制度层面弥补事故发生后关键证据未能保留,导致调查和责任认定被延误的问题。
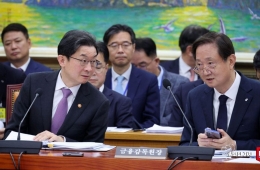
共同民主党议员 Joincheol(光州西区甲)表示,已作为代表提出《促进信息通信网利用及信息保护等有关法律部分修正法律案》,内容包括强化信息通信服务提供者的日志记录保存义务,并在发生侵害事故时,立即将相关服务器作为证据予以保全。
近期在国内,围绕主要大型通信公司以及Coupang、乐天卡等与民生直接相关的企业,黑客攻击和个人信息泄露事故接连发生,国民不安情绪不断加剧。尤其是在对KT等重大侵害事故进行调查的过程中也确认,如果无法充分获取日志记录等核心资料,在查明黑客入侵路径、损害范围和责任归属方面存在结构性局限。
现行法律虽然规定了为确保信息通信网安全性所需的保护措施,但舆论一直指出,对于在查明侵害事故原因和防止损害扩散方面必不可少的日志记录保存,缺乏明确而具体的标准。
由此导致在事故发生后,出现关键日志不存在或分析延误的案例,同时也引发了关于企业应对责任和政府调查公信力下降的批评。
本次修正案为解决上述问题,重点在于将作为网络侵害事故应对核心基础设施的日志记录管理体系制度化。
主要内容包括:▲对达到一定标准以上的信息通信服务提供者设定日志记录的强制保存期限 ▲在确认发生黑客攻击等侵害事故时,立即对相关服务器进行证据保全 ▲在未保存日志记录的情况下予以罚款等措施。
此外,当官民联合调查团对侵害事故原因进行调查时,为提高调查过程的透明度,将就调查内容至少一次向国会主管常设委员会作中期报告,并在调查结束后报告调查结果。
Joincheol议员表示:“大规模黑客事故反复发生,但若事故之后未留下日志,或未能及时进行证据保全,就难以及时、准确地查明原因和认定责任”,并称“在网络侵害事故应对中,日志记录保存不是事后调查的附属程序,而是查明原因和作出责任判断的前提条件。”

他接着表示:“只有明确日志记录保存义务并提高调查过程的透明度,才能打造让国民放心的数字环境”,并称“期待本次修正案成为将网络安全应对体系提升到新阶段的契机。”
版权所有 © 阿视亚经济。未经许可不得转载,禁止用于AI训练及使用。