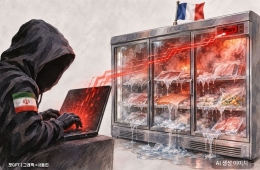
[기자수첩]정보 유출에 대한 제재가 진작 강화됐다면

최근 금융회사 555곳 중 130곳이 자체 보안 점검에서 미흡한 사항을 금융당국에 보고했다. 최신 보안 패치를 적용하지 않거나 중요 서비스에 추가 인증을 도입하지 않은 사례가 잇따랐다. 금융권 해킹 사태 이후 기본적인 보안 조치의 빈틈이 드러났다.
금융회사에 대한 보안 제재가 진작 강화됐다면 이 숫자는 달라졌을까. 알 수 없다. 하지만 금융회사들이 왜 취약지점을 방치할 수밖에 없는지는 취재를 통해 확인할 수 있었다.
가장 납득하기 어려웠던 대목은 과징금의 불균형이었다. 개인정보보호법은 안전조치가 미흡해 개인정보가 유출되면 위반과 무관한 매출을 뺀 금액의 최대 3%를 과징금으로 부과할 수 있도록 한다. 고의·중과실에 따른 반복 위반 등 가중 요건을 충족하면 상한은 10%다. 반면 해킹을 당해 개인신용정보가 유출됐을 때 신용정보법상 과징금 상한은 50억원에 그친다.
이름과 연락처, 주민등록번호 같은 개인정보 유출도 문제지만 연 소득과 대출 한도 같은 신용정보 유출은 금융 사고와 연계된다는 점에서 위험도가 더 크다. 사기범이 대출을 알아본 고객에게 실제 신청 내용을 알고 있는 은행 직원처럼 접근할 수도 있다. 재산 피해로 이어질 위험이 더 큰데 과징금은 오히려 더 작은 구조다. 어딘가 이상하다.
정부는 지난해 7월 금융권 보안사고에 대한 징벌적 과징금 도입을 예고했다. 같은 해 11월에는 해킹으로 개인신용정보 등이 유출되면 전체 매출액의 3% 이내에서 과징금을 부과할 수 있도록 하는 전자금융거래법 개정안이 발의됐다. 하지만 법안은 올해 3월 국회 정무위원회에 상정된 뒤 법안심사소위원회에 계류 중이다. 법안이 잠자는 사이 올해 금융권에서는 해킹 사고가 벌어졌다.
꼭 봐야 할 주요 뉴스
 베트남 갔는데 "실례합니다"…외국인 관광객 붙잡는 아이들, '공짜 과외' 한다는데
법이 바뀌었다고 해서 무조건 사고를 막을 수 있다고 볼 순 없다. 다만 취약점을 방치했을 때 회사가 져야 할 책임이 더 무겁다면 경영진이 보안 예산을 우선적으로 배분할 가능성은 있다. 취재과정에서 만난 보안업계 관계자는 "법적인 책임이 무거워야 회사가 비로소 예산을 배분한다"고 했다. 금융회사가 보안에 충분한 자원을 투입하도록 유도하는 법과 제도의 역할이 중요한 시점이다.

<ⓒ투자가를 위한 경제콘텐츠 플랫폼, 아시아경제. 무단전재 배포금지, AI 학습 및 활용 금지>