[흔들리는 데이터 주권]리멤버, 잇단 개인정보 유출…해외 매각기업 사각지대
500만 직장인 정보 쥔 리멤버 사고
개인정보 국외 이전 조사 장기화
현행법은 이전 사실 통지에 그쳐
사전심사 도입 등 제도 개선 답보

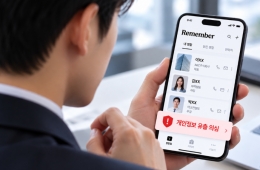
국내 최대 명함관리 서비스기업 리멤버에서 반복적으로 개인정보 유출 사고가 터지면서 외국 자본에 매각된 국내 기업의 개인정보가 사각지대에 놓일 수 있다는 우려가 커지고 있다. 리멤버는 지난해 8월 스웨덴 사모펀드 EQT파트너스에 약 5000억 원 규모로 매각됐다. 국내 사용자의 민감 정보를 다루는 기업이 글로벌 사모펀드에 넘어가자 당시에도 개인정보 이전과 활용 통제 우려가 불거졌지만 1년이 넘도록 정부는 뚜렷한 대응책을 마련하지 못한 상황이다.
개인정보보호위원회는 올해 1월 EQT가 인수한 리멤버를 대상으로 개인정보 국외 이전 등에 대한 사전 실태점검에 착수했다. 개인정보위는 앞서 EQT가 지난 2023년 인수한 보안기업 SK쉴더스의 해킹 사고 조사도 맡고 있는데 1년이 다 된 지금도 조사 중인 것으로 밝혀졌다. 개인정보위 관계자는 21일 "개인정보 유출 사고의 경우는 유출 원인, 규모 등을 파악하는 데 조사가 쉽지 않다"면서 "개인정보 등 내부 자료가 어떻게 유출됐는지 등 조사를 진행 중이며, 아직 최종 처분은 나오지 않았다"고 말했다.
개인정보위는 지난해 국정감사에서도 외국계 사모펀드의 데이터 기업 인수에 따른 유출 위험을 인식하고 관련 후속 대책을 마련하겠다고 약속했다. 송경희 개인정보위원장은 "개인정보의 경제적 가치가 높아지는 만큼 양도·양수나 합병 시 개인정보 이전 문제를 면밀히 들여다봐야 한다. 사전 심사제나 영향평가 같은 제도적 장치 도입을 적극 검토하겠다"고 말했지만 현재 관련 조치는 전혀 이뤄지지 않고 있다.

개인정보보호법 제27조 '영업양도 등에 따른 개인정보의 이전 제한'에 따르면 개인정보처리자는 영업의 전부 또는 일부의 양도·합병 등으로 개인정보를 다른 사람에게 이전하는 경우 개인정보를 이전하려는 사실과 개인정보를 이전받는 자의 성명, 주소, 전화번호와 그 밖의 연락처 등을 해당 정보주체에게 알려야 한다. 또 정보주체가 개인정보의 이전을 원하지 않는다면 조치할 수 있는 방법과 절차도 고지해야 한다. 만약 통지의무를 위반할 경우에는 1000만원 이하의 과태료와 행정처분을 받게 된다.
리멤버는 앞서 2023년과 2024년에도 각각 365명, 267명 회원의 개인정보가 유출되는 사고를 겪는 등 개인정보 유출 문제가 반복됐지만 처벌 등 국내 관련 법 제도가 여전히 미비해 개선이 되지 않고 있다. 리멤버는 초기 명함관리 서비스를 시작으로 공격적인 회원 확보에 나섰으며, 보유한 수백만 직장인 데이터베이스를 기반으로 HR과 채용 서비스로 사업을 확장했다. 현재 보유하고 있는 명함 데이터만 5억 장 이상이며, 500만명 규모 사용자 정보를 다루고 있다. 기업의 채용 담당자나 헤드헌터가 직무, 경력, 기업 정보를 기반으로 스카우트 제안을 보내는 B2B(기업 간 거래) 사업이 핵심 사업으로 민감한 개인정보를 다량 보유하고 있어 더욱 관리가 중요하다.
정보보호업계 관계자는 "외국계 자본이 다량의 민감 개인정보를 보유하고 있는 기업을 인수했을 때 개인정보 처리와 보호에 관한 규정이 미비한 것이 사실"이라며 "리멤버와 같이 민감 정보를 다루는 기업의 경우 개인정보유출이 계속되고 있으며, 해커의 주 먹잇감이 될 수 있어 더욱 철저한 개인정보보호가 요구된다"고 말했다. 이와 관련 과학기술정보통신부 관계자는 "리멤버 관련 개인정보 유출 사안을 들여다보고 있다"고 말했다.
한편 리멤버 관계자는 외국 자본에 매각된 국내 기업의 개인정보가 사각지대에 놓일 수 있다는 우려에 대해 "주주라 하더라도 업무 목적 상 개인정보를 취급 및 처리할 법적 권한이 없고, 직접 활용이 불가능하다"고 설명했다.

<ⓒ투자가를 위한 경제콘텐츠 플랫폼, 아시아경제. 무단전재 배포금지, AI 학습 및 활용 금지>