금융당국, 과징금 산정기준 개선 TF 가동
50·75·100% 부과기준율 세분화 추진
경미한 위반 부담 낮추고 중대 위반은 엄정 제재
금융당국이 금융회사의 신용정보법 위반 과징금 산정 시 개인신용정보의 성격·유형과 피해 규모 등을 반영해 부과 기준을 세분화한다. 경미한 위반의 과징금 부담은 낮추고 중대한 위반에는 엄정한 제재를 적용하는 방향이다.

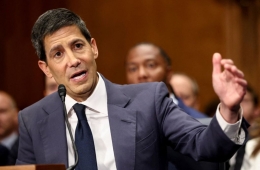
금융위원회는 16일 유영준 디지털금융정책관 주재로 '신용정보의 이용 및 보호에 관한 법률(신정법) 과징금 산정기준 개선을 위한 태스크포스(TF)' 회의를 열고 금융감독원 및 금융협회와 현행 제도의 문제점과 개선 방안을 논의했다.
현행 신정법은 2020년 개정을 통해 과징금 부과 대상을 개인신용정보 누설·유출뿐 아니라 부당 제공·이용, 가명정보 부정처리 등으로 확대했다. 과징금 부과 상한도 '관련 매출액의 3%'에서 '전체 매출액의 3%'로 대폭 높였다.
문제는 신정법 위반에도 모든 금융업권에 공통으로 적용되는 '금융기관 검사 및 제재에 관한 규정'이 그대로 적용되고 있다는 점이다. 이에 따라 개인신용정보의 유형이나 정보주체의 피해 등 신정법 위반행위의 특성을 과징금 산정 과정에 제대로 반영하지 못했다는 지적이 제기돼 왔다.
특히 현행 제도는 전체 매출액의 3%를 법정상한액으로 두고 위반행위의 중대성에 따라 50%, 75%, 100%의 3단계 부과기준율을 적용해 과징금을 산정한다. 위반행위와 직접 관련된 금액을 기준으로 과징금을 산정하는 은행법·보험업법 등과 달리 신정법은 전체 매출액을 기준으로 하는 만큼, 구체적인 위반행위에 비례한 과징금 산정이 어렵다는 게 금융당국의 판단이다.

국내 개인정보보호법(개보법)과 유럽연합(EU) 일반개인정보보호법(GDPR)은 이보다 세분화된 기준을 적용하고 있다. 개보법은 과징금 산정시 전체 매출액에서 위반행위와 관련이 없는 매출액은 제외하고, 경미한 위반에는 1~30% 수준의 부과기준율을 적용한다. EU GDPR은 전 세계 매출액을 기준으로 과징금을 부과하되 낮은 수준의 침해에는 0~10%의 부과기준율을 두고 있다.
이에 금융위와 금감원은 신정법에 특화된 별도의 과징금 산정기준을 마련하기로 했다. 위반행위의 중대성을 평가할 때 개인신용정보의 성격과 유형, 정보주체의 규모와 피해 등을 반영하고, 현행 50·75·100%의 3단계 부과기준율도 보다 세분화하는 방안을 검토한다.
사회적 영향이 큰 중대한 위반에는 엄중한 과징금을 부과하되, 금융회사의 개인신용정보 보호를 위한 사전 예방 노력과 소비자 피해 회복 조치 등을 과징금 가중·감경에 반영하는 방안도 논의됐다.
꼭 봐야 할 주요 뉴스
 "돈 열심히 벌어도 못 사 먹어요"…3년 만에 결국 ...
금융위 관계자는 "금융위와 금감원은 금융업권 등의 폭넓은 의견을 수렴해 바탕으로 투명하고 합리적인 과징금 산정기준을 마련한 뒤 관련 규정 개정을 조속히 진행할 계획"이라고 밝혔다.
<ⓒ투자가를 위한 경제콘텐츠 플랫폼, 아시아경제. 무단전재 배포금지, AI 학습 및 활용 금지>