이사회가 'IT 리스크' 최종 책임…금감원, 관련 가이드라인 마련
주요 IT 수탁업체 반기 1회 이상 위험성 점검
정보처리 업무 위탁 전 과정 관리 기준 마련
앞으로 금융회사가 클라우드 등 외부 IT 서비스를 이용하는 과정에서 발생하는 IT 리스크에 대한 최종 책임은 이사회가 지게 된다. 금융회사 업무나 금융소비자에게 중대한 영향을 미치는 주요 IT 수탁업체에 대해서는 반기마다 위험성을 평가해야 한다.

금융감독원은 29일 은행연합회, 금융투자협회, 생명·손해보험협회, 여신금융협회, 저축은행중앙회, 한국핀테크산업협회 등과 함께 이 같은 내용이 담긴 '제3자 IT 리스크 관리 가이드라인'을 마련했다고 29일 밝혔다.
최근 금융회사들이 클라우드와 SaaS 등 외부 IT 서비스를 활용하고 있지만 서비스 장애나 해킹, 개인정보 유출 등이 발생할 경우 금융소비자 피해로 이어질 가능성이 커지고 있다는 지적이 제기돼 왔다.
우선 이사회가 제3자 IT 리스크 관리의 최종 책임을 지도록 명시했다. 이에 따라 경영진은 제3자 IT 리스크 관리 체계를 구축·운영하는 책임을 맡는다. 이를 위해 총괄관리부서를 지정해 보안·비상대응 등 안전성 확보 조치를 수립·시행하고, 각 사업부서의 정보처리 업무 위탁 현황을 통합 관리하는 한편 제3자 IT 리스크와 위탁계약의 적정성을 평가하도록 했다.
이를 바탕으로 금융회사는 '총괄관리부서-리스크관리부서-내부감사부서'로 구성된 3단계 통제 체계를 구축해야 한다. 총괄관리부서는 위탁 현황을 관리하고, 위탁 계약의 적정성과 제3자 IT 리스크를 평가하는 역할을 맡는다.
제3자 IT 리스크를 식별하고 관리하는 방법도 보다 구체화했다. 금융회사는 위탁업체의 재무 건전성과 제공 서비스, 처리 정보의 종류와 규모, 암호화 방식, 사고 대응 체계, 전산 설비 등을 파악하고 반기마다 점검해 관련 정보를 최신 상태로 유지해야 한다. 특히 금융회사 업무나 금융소비자에게 중대한 영향을 미치는 '주요 제3자'는 별도로 지정해 리스크 관리를 강화하기로 했다. 위험평가 결과 통제나 경감이 어려운 위험이 확인되면 보완 조치를 우선 시행하고, 위험을 해소할 수 없을 경우에는 계약을 중단하거나 이사회가 계약 유지 여부를 결정하도록 했다.
계약 단계 별 리스크 관리 절차도 체계화했다. 계약 전에는 현장 실사 등을 통해 수탁업체의 서비스 역량과 정보보호 체계를 검증하고, 역할 분담과 사고 발생 시 책임 등을 계약서에 명시해야 한다. 계약 기간에는 최소 연 1회 이상 계약 이행 상황을 점검하고 비상 대응 체계와 백업 관리, 계약 종료에 대비한 출구전략을 마련해야 한다. 계약 종료 후에는 정보자산을 반납하고 접근 권한을 삭제하는 한편 위탁 정보를 완전히 폐기하도록 했다.
꼭 봐야 할 주요 뉴스
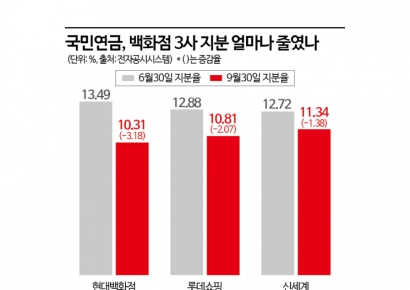 '큰손' 국민연금은 이미 손절…호실적 전망에도 3분기 백화점株 팔았다
이번 가이드라인은 금융회사들이 업무 중요도와 위험 수준에 따라 자율적으로 적용할 수 있는 '소프트룰' 형태로 운영된다. 금감원은 이번 가이드라인을 토대로 업권별 협회가 오는 11월부터 모범규준을 제정해 시행할 계획이라고 밝혔다. 다만 업권별 준비 상황에 따라 실제 적용 시기는 일부 조정될 수 있다. 이와 함께 금감원은 사전예방적 디지털 리스크 감독방안을 지속적으로 추진하겠다고 밝혔다.

<ⓒ투자가를 위한 경제콘텐츠 플랫폼, 아시아경제. 무단전재 배포금지, AI 학습 및 활용 금지>